树莓派推出可自动对焦的相机模块Camera Module 3

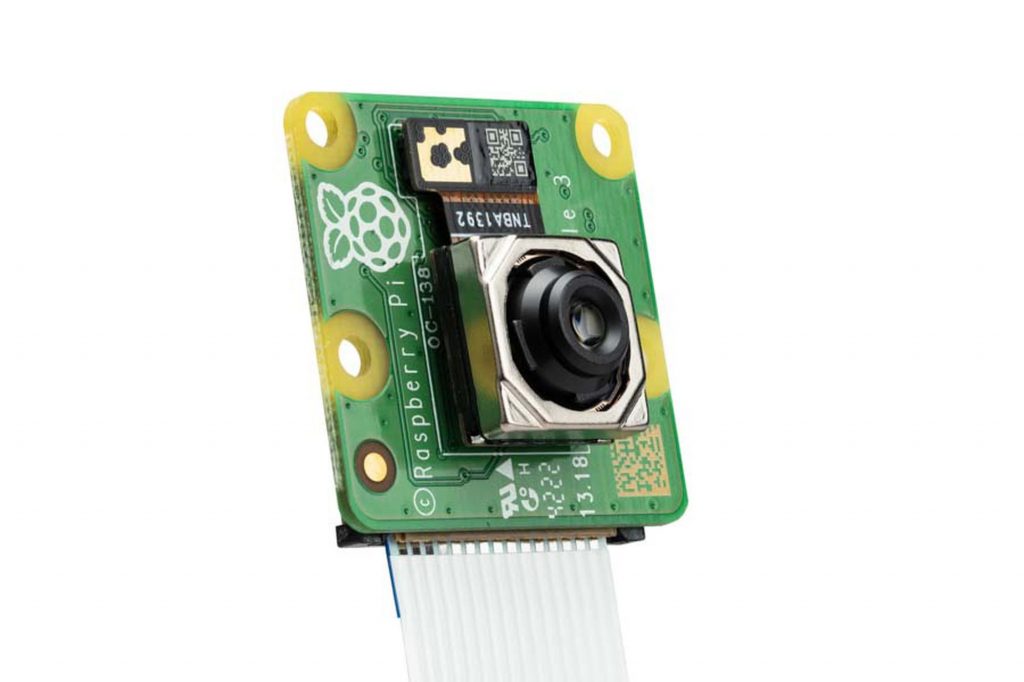
Raspberry Pi 近日推出了一个新的相机模块,名字非常直白简单,就叫 Camera Module 3。该模块也是 2016 年发布的 Camera Module 2 的升级版。

新模块使用了索尼 IMX708 传感器(Oppo Find X2 同款传感器)、具有 1200 万像素(前代 Camera Module 2 则是 800 万像素)、最高可拍摄 1080P @50 帧的视频、新模块支持高动态范围(HDR)摄影和自动对焦,并且可以输出 RAW10 文件格式。

综合上面这些数据来看,Camera Module 3 应该能够拍摄出具有更多细节的照片(尤其是在弱光下),自动对焦采用相位检测自动对焦(PDAF)系统,并且能够对 5 厘米到无穷远距离的物体进行对焦。相比之下,以前版本的相机模块则是定焦镜头。不过新增加的这些功能也让 Camera Module 3 比前代版本厚了一些。

树莓派此次共推出了四个不同的 Camera Module 3 模块,分为标准视角、广角,以及用于夜间摄影的 NoIR 版本:

  • Camera Module 3:25 美元
  • Camera Module 3 广角:35 美元
  • Camera Module 3 NoIR:25 美元
  • Camera Module 3 NoIR 广角:35 美元

目前这些模块均已在官网发售,有需求的用户可以跳转了解并购买。

官方图片样张:

树莓派Debug Probe调试套件发布 搭载RP2040芯片

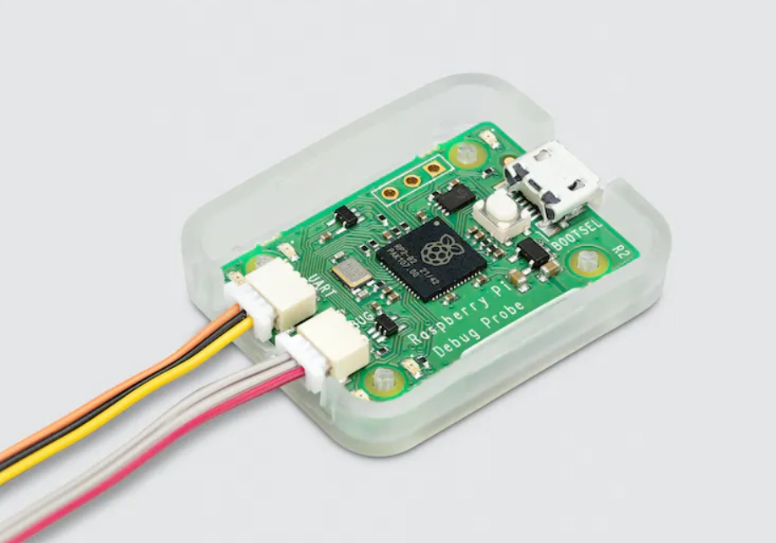
2 月 23 日消息,树莓派推出了一款调试硬件的设备 —— Raspberry Pi Debug Probe,售价 12 美元。

树莓派 Debug Probe 是一个基于 ARM 的微控制器的完整调试硬件解决方案,搭载 RP2040 微控制器芯片。

该设备配有一个 USB 到两线串行调试桥接器接口,以及 USB 到 UART 桥接器接口,可以将 Raspberry Pi Pico 等设备与一系列主机平台(包括 PC、Mac 和 Linux 计算机)连接到一起。

树莓派官方表示,Raspberry Pi Debug Probe 是一款一体式 USB 调试套件,提供所有必要的硬件和电缆,可实现简单、无焊、即插即用的调试。

虽然该设备设计用于调试树莓派产品,但也能通过 USB 提供标准 UART 和 CMSIS-DAP 接口,用于调试所有带 3V3 I / O 的 SWD 接口的 Arm 微控制器。

Google宣布推出KataOS操作系统 基于Rust和seL4微内核

Google本周宣布发布KataOS(开发代号Sparrow)作为他们最新专注于运行环境侧重于机器学习工作负载的嵌入式设备的操作系统。KataOS从设计上就具备安全意识,使用Rust编程语言开发,并建立在seL4微内核的基础之上。

谷歌表示,随着我们发现自己被越来越多的从环境中收集和处理信息的智能设备所包围,需要有一个简单的解决方案来为嵌入式硬件构建可验证的安全系统。如果我们周围的设备无法通过数学证明能够保护数据安全,那么他们收集的个人身份数据,例如人物图像和声音录音,可能会被恶意软件访问,因此推出了 KataOS。

据介绍,KataOS 选择了 seL4 作为微内核,其经过数学证明是安全的,具有保证的机密性、完整性和可用性。通过 seL4 CAmkES 框架,KataOS 还能够提供静态定义和可分析的系统组件。

KataOS 提供了一个可验证的安全平台,保护用户的隐私,因为应用程序在逻辑上不可能违反内核的硬件安全保护,并且系统组件是可验证安全的。

此外,KataOS 几乎完全在 Rust 中实现,该语言消除了所有类型的错误,例如 off-by-one 错误和缓冲区溢出。

目前的GitHub版本包括大多数KataOS的核心部分,包括我们用于Rust的框架(如sel4-sys crate,它提供了seL4系统调用API),一个用Rust编写的备用根服务器(需要动态全系统内存管理),以及对seL4的内核修改,可以回收根服务器使用的内存。”

GitHub上可以看到相关项目进展:

https://github.com/AmbiML/sparrow-manifest

黑客利用Wi-Fi无人机远程渗透金融公司内网

本周早些时候,The Register 报道了今夏了一起无人机黑客袭击事件。然而受害的私人投资公司却对此保持沉默,仅同意根据保密协议与安全人员展开探讨。

据说当时网络管理员发现公司的 Confluence 页面在局域网内表现出了奇怪的行为,而 Confluence 则是 Atlassian 开发的基于 Web 的远程协作软件。

Drones and solar cells, The drone is a high angle camera shooting a solar cell farm. Which is clean energy Able to generate electricity

报道称,安保人员在大楼顶层发现了两架无人机 —— 其一是经过改装的 DJI Matrice 600,其二是经过改装的 DJI Phantom —— 前者炸机但仍在运行,而后者实现了安全着陆。

后续调查发现,Matrice 600 无人机被加装了渗透套件,包含一台树莓派、GPD 迷你笔记本电脑、4G 调制解调器、Wi-Fi 设备、以及几块电池。

此外 Phantom 无人机则打包了 Hak5 开发的一套名为 Wi-Fi Pineapple 的网络渗透测试设备。

与该公司 IT 团队沟通的安全研究员 Greg Linares 表示,攻击者在数日前使用 Phantom 无人机 + Wi-Fi 渗透装置拦截了员工的凭据。

接着攻击者将窃取的信息编码到了 Matrice 无人机携带的穿透设备中,利用员工 MAC 地址和访问凭据、从屋顶侵入了公司的 Cnnfluence 页面。

可知其浏览了 Confluence 日志,试图窃取更多登录信息、以连接到公司内网的其它设备。庆幸的是,攻击者仅取得了有限的进展。

当管理员注意到受感染员工设备的 MAC 地址在本地和数英里外的远程地点登录时,立即意识到公司网络遭受了攻击。

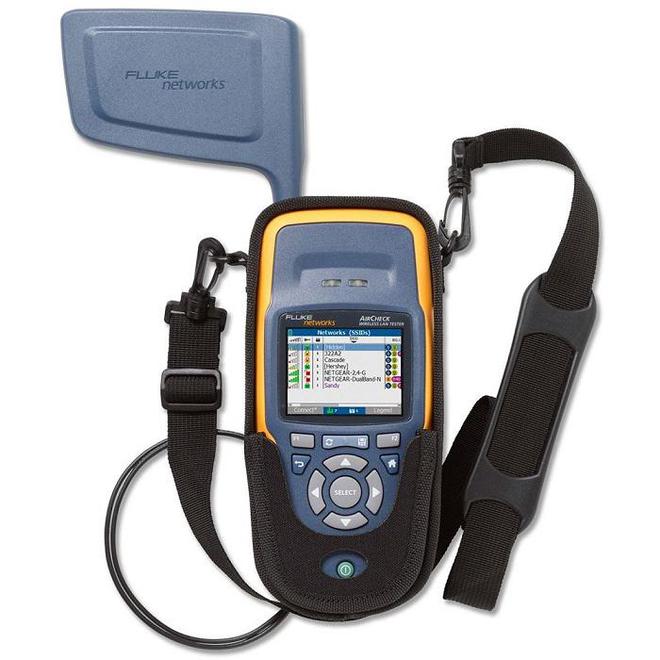
在对 Wi-Fi 信号实施隔离后,安全团队带着福禄克测试仪追踪并定位了屋顶上的渗透设备。

Drones and solar cells, The drone is a high angle camera shooting a solar cell farm. Which is clean energy Able to generate electricity

Greg Linares 表示,这是他在近两年里看到的第三次基于无人机的网络攻击。

不过大家也无需惊慌,毕竟新案例得逞的前提,是受害企业启用了一套未妥善部署安全措施的临时网络。

而且就算是这套本就脆弱的网络,攻击者也蛰伏了数周时间来实施‘内部侦查’。

综上所述,该威胁行为者距离目标地点的物理距离肯定不太远,手头有足够预算、且知悉受害企业的物理安全限制。

带Wi-Fi的树莓派Pico W上市了

Raspberry Pi Pico 是一款低成本,高性能的嵌入式开发板,也是树莓派基金会发布的第一款MCU。

它集成了 Raspberry Pi 自己的 RP2040 微控制器芯片,运行速度高达133 MHz的双核 Arm Cortex M0 + 处理器,264KB SRAM和2MB板载闪存,以及26个多功能GPIO引脚。

说的再好……Pico没有无线联网功能。

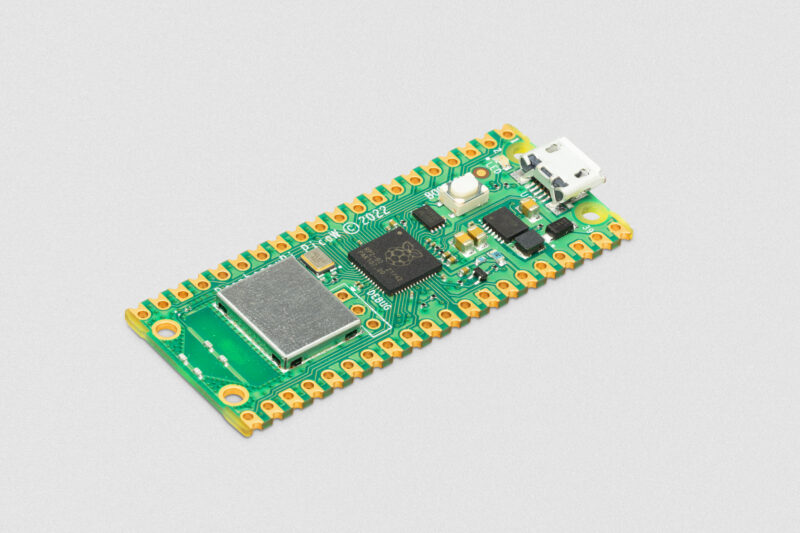
终于!赶在2022年上半年最后一天,Raspberry Pi发布了 Pico W。

带Wi-Fi功能的树莓派MCU,上市了。

关于无线芯片:

树莓派基金会此次采用的无线芯片是英飞凌的CYW43439,该芯片同时支持Wi-Fi和低功耗蓝牙,不过目前只能在Pico W上启用Wi-Fi,蓝牙要再等等。

相关电路封装在一个金属屏蔽壳中,为相关集成商降低了合规成本。  

有了2.4GHz 802.11n无线功能之后,Pico W可以成为常见loT解决方案的重要一环。

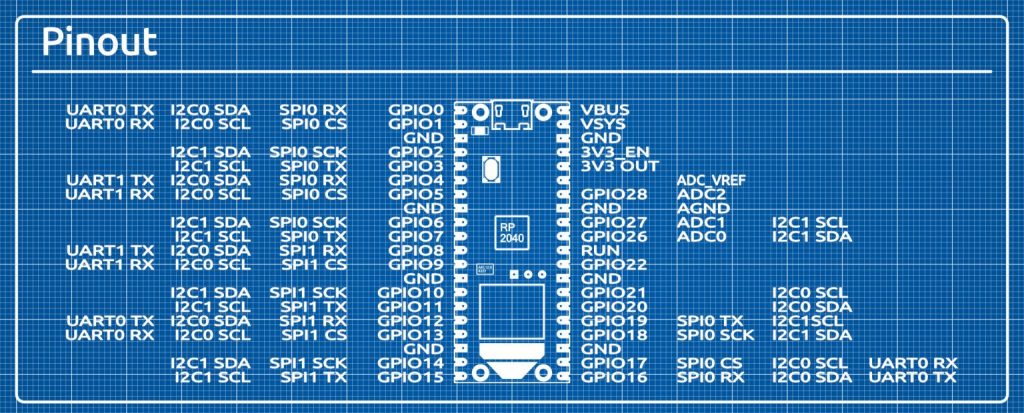
关于引脚:

引脚和老款Pico保持一致

关于固件:

https://datasheets.raspberrypi.com/soft/micropython-firmware-pico-w-290622.uf2

开发文档:

https://datasheets.raspberrypi.com/picow/connecting-to-the-internet-with-pico-w.pdf

关于售价:

Pico W现在官方售价6美元一块,只是现在是全球缺货状态。粉丝们估计要再等一等了。

ARM发布Immortalis GPU旗舰芯片:手机端首次实现硬件光追

近日ARM发布了一系列新的芯片技术,其中包含了新的旗舰级处理器Immortalis GPU,这是首个在手机端实现硬件光线追踪的GPU。

ARM将Immortalis视为移动设备光线追踪技术转型的开端,并表示此前该公司已经成功出货了80亿个Mali GPU。

据悉,Immortalis基于Mali 设计,采用10-16核,并承诺性能比上一代Mali GPU提高15%。

根据ARM放出的路线图,该公司计划在2023年推出Immortalis新的旗舰GPU“Titan”,2024年推出“Krake”,这两颗芯片有望继续强化光追性能。

实际上,目前已经有不少手机厂商开始尝试布局光线追踪。

早些时候,三星曾宣布在Exynos 2200上引入类似的图像处理技术,OPPO也曾展示于手机上实现的光追Demo。

不过,需要承认的是,与硬件厂商对光追的积极态度不同,游戏开发商们对手机端的光追始终表现的兴趣平平,相应技术推出后是否会获得市场认可与生态支持仍是一个问题。

Canonical正式发布专为物联网和嵌入式设备优化的Ubuntu Core 22操作系统

2022年6月16日,Canonical 宣布推出专为物联网和边缘设备优化的 Ubuntu 22.04 LTS 完全容器化的版本 Ubuntu Core 22,该操作系统现在可通过https://cn.ubuntu.com/download/iot下载。
结合 Canonical 提供的技术,该版本将 Ubuntu 全面且行业领先的操作系统和服务带到各种嵌入式和物联网设备中。

物联网制造商面临着复杂的挑战,他们需要控制在预算范围内并准时地部署设备。随着设备组的扩大,确保大规模安全性和远端管理也并非易事。Ubuntu Core 22通过提供具备超高安全性、自我修复且低接触的操作系统,帮助制造商应对这些挑战。该操作系统对不断扩大的芯片和物联网设备制造商合作伙伴生态系统提供支持。

Canonical 首席执行官 Mark Shuttleworth 表示:“Canonical 的目标是从开发环境到云端,再到边缘和设备的任何位置,提供安全、可靠的开源操作系统。通过发布新版操作系统,以及 Ubuntu 的实时内核(Real-Time Kernel),我们已经准备好为整个嵌入式世界提供 Ubuntu Core 的优势。”

支持实时内核

Ubuntu 22.04 LTS 的实时内核现已推出 beta 版,可提供高性能、超低延迟和工作负载可预测性,适用于对设备反应时间敏感的工业、电信、汽车和机器人等使用场景。

新版本包含一个完全先占式(Preemptible)内核,用以确保有时限的反应时间。Canonical 与芯片商和硬件制造商合作,在 Ubuntu 认证硬件上实现开箱即用的实时计算功能。

以物联网应用为中心

Ubuntu Core 提供功能强大、完全容器化的 Ubuntu,将 Ubuntu 拆分成被称为 snap 的软件包,包括内核、操作系统和应用程序。每个 snap 都是一个独立的沙箱,其中包含应用软件的依赖包,完全实现可移植性和可靠性。Canonical 的 Snapcraft 框架支持多通道的 snap 开发,进而实现快速迭代、自动化测试和可靠部署。

每台运行 Ubuntu Core 的设备都有一个专属的物联网应用商店平台(IoT App Store),不仅可以完全控制相应设备上的应用,还可在同一个物联网应用商店平台上创建、发布和分发软件。物联网应用商店平台还为企业提供高级的软件管理解决方案,从而实现一系列新的本地部署功能。

该系统可确保内核、操作系统和应用程序的事务化、任务关键型在线更新(OTA),更新始终会成功完成,否则会自动回滚到以前运行的版本,因此设备不会因更新未完成而“变砖”。Snap 还提供增量更新来尽量减少网络流量,并提供数位签名以确保软件的完整性和来源。

安全和低接触

Ubuntu Core 提供开箱即用的高级安全功能,包括安全启动(Secure Boot)、全储存加密(Full Disk Encryption)、安全的系统恢复以及对操作系统和应用程序的权限限制。

KMC Controls 的首席运营官 Brad Kehler 表示:“KMC Controls 的一系列物联网设备专门为关键任务型工业环境而设计。对我们的客户来说,安全最为重要。我们之所以选择 Ubuntu Core 是因为它具有内置的高级安全功能和功能强大的在线更新框架。Ubuntu Core 提供10年安全更新承诺,让我们能够在长期使用设备的过程中确保其安全性。借助已验证的应用支持框架,我们的开发团队可以专注于创建用于解决业务问题的应用。”

客户受益于 Canonical 提供为内核、操作系统和应用程序代码级别的10年长期安全维护服务,使设备及其应用能够满足企业和公共领域的数位安全要求。

不断发展壮大的合作伙伴生态圈

如今 Canonical 已与研华科技和联想等多家领先的芯片和硬件厂商建立合作伙伴生态圈,由此确立了 Ubuntu Core 的市场地位。

Ubuntu 认证计划更定义了一系列现有的物联网和边缘设备,这些受信任的设备可与 Ubuntu 配合使用。该计划的独特之处在于,在设备的整个生命周期内,Canonical 实验室会在认证硬件每次安全更新时对其进行持续测试。

研华 WISE-Edge+ 总监 Eric Kao 表示:“研华提供嵌入式、工业、物联网和自动化解决方案。我们将继续深入参与 Ubuntu 硬件认证计划。Canonical 认证的硬件会通过广泛的测试,提供稳定、安全和优化的 Ubuntu Core,帮助我们的客户加快产品上市和缩减开发成本。”

更多Ubuntu Core 22的详细资讯

如需了解 Ubuntu Core 22 的更多资讯,请访问 http://cn.ubuntu.com/internet-of-things/core 。Canonical 将发布一系列技术文章,对 Core 22 的功能进行更深入的探讨。

如需立即开始使用 Ubuntu Core 22,请通过此链接下载已支持的平台的镜像。


关于Canonical

Canonical 是 Ubuntu 发行商,Ubuntu 是用于容器、云、超大规模计算的领先的操作系统。大部分公有云工作负载都用Ubuntu,大部分的新智能网关、交换机、自动驾驶汽车和先进的机器人也如此。Canonical 为 Ubuntu 商业用户提供企业级支持和服务,公司创立于2004年,是一家私人控股公司。
Python的打包神器 —— Nuitka

一. pyinstaller和Nuitka使用感受

1.1 使用需求

这次也是由于项目需要,要将python的代码转成exe的程序,在找了许久后,发现了2个都能对python项目打包的工具——pyintaller和nuitka。

这2个工具同时都能满足项目的需要:

  • 隐藏源码。这里的pyinstaller是通过设置key来对源码进行加密的;而nuitka则是将python源码转成C++(这里得到的是二进制的pyd文件,防止了反编译),然后再编译成可执行文件。
  • 方便移植。用户使用方便,不用再安装什么python啊,第三方包之类的。

1.2 使用感受

2个工具使用后的最大的感受就是:

  • pyinstaller体验很差!
    • 一个深度学习的项目最后转成的exe竟然有近3个G的大小(pyinstaller是将整个运行环境进行打包),对,你没听错,一个EXE有3个G!
    • 打包超级慢,启动超级慢。
  • nuitka真香!
    • 同一个项目,生成的exe只有7M!
    • 打包超级快(1min以内),启动超级快。

二. Nuitka的安装及使用

2.1 nuitka的安装

  • 直接利用pip即可安装:pip install Nuitka
  • 下载vs2019(MSVS)或者MinGW64,反正都是C++的编译器,随便下。

2.2 使用过程

对于第三方依赖包较多的项目(比如需要import torch,tensorflow,cv2,numpy,pandas,geopy等等)而言,这里最好打包的方式是只将属于自己的代码转成C++,不管这些大型的第三方包!

以下是我demo的一个目录结构(这里使用了pytq5框架写的界面):

├─utils//源码1文件夹├─src//源码2文件夹├─logo.ico//demo的图标└─demo.py//main文件

使用以下命令(调试)直接生成exe文件:

nuitka --standalone --show-memory --show-progress --nofollow-imports --plugin-enable=qt-plugins --follow-import-to=utils,src --output-dir=out --windows-icon-from-ico=./logo.ico demo.py

这里简单介绍下我上面的nuitka的命令:

  • --standalone:方便移植到其他机器,不用再安装python
  • --show-memory --show-progress:展示整个安装的进度过程
  • --nofollow-imports:不编译代码中所有的import,比如keras,numpy之类的。
  • --plugin-enable=qt-plugins:我这里用到pyqt5来做界面的,这里nuitka有其对应的插件。
  • --follow-import-to=utils,src:需要编译成C++代码的指定的2个包含源码的文件夹,这里用,来进行分隔。
  • --output-dir=out:指定输出的结果路径为out。
  • --windows-icon-from-ico=./logo.ico:指定生成的exe的图标为logo.ico这个图标,这里推荐一个将图片转成ico格式文件的网站(比特虫)。
  • --windows-disable-console:运行exe取消弹框。这里没有放上去是因为我们还需要调试,可能哪里还有问题之类的。

经过1min的编译之后,你就能在你的目录下看到:

├─utils//源码1文件夹├─src//源码2文件夹├─out//生成的exe文件夹
    ├─demo.build 
    └─demo.dist
		└─demo.exe//生成的exe文件├─logo.ico//demo的图标└─demo.py//main文件

当然这里你会发现真正运行exe的时候,会报错:no module named torch,cv2,tensorflow等等这些没有转成C++的第三方包。

这里需要找到这些包(我的是在software\python3.7\Lib\site-packages下)复制(比如numpy,cv2这个文件夹)到demo.dist路径下。

至此,exe能完美运行啦!

文章转载:Python编程学习圈(版权归原作者所有,侵删)

免费 “送” 芯片,Google为开源项目推出全新门户网站

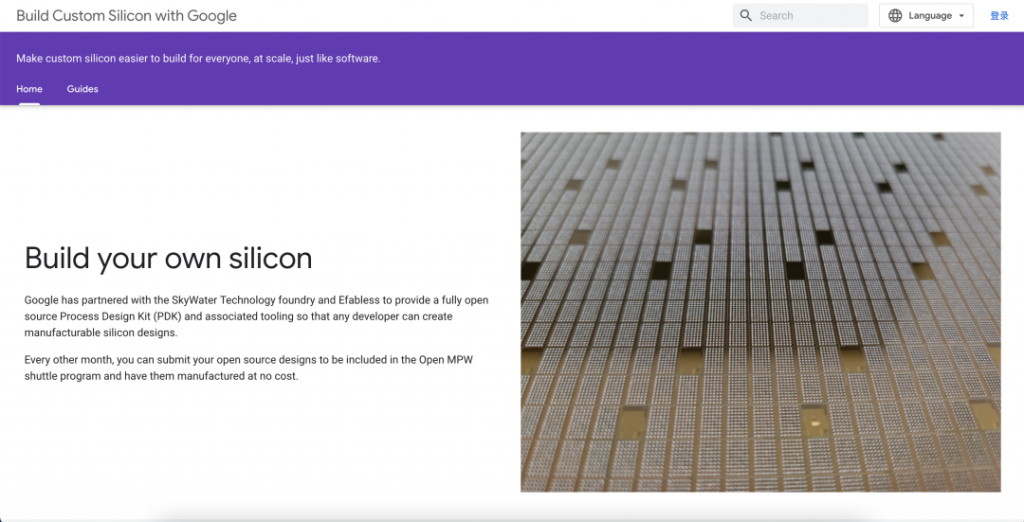
自 2020 年 11 月起,Google 就与 SkyWater Technology 展开了合作,使用后者的开源工艺设计套件(PDK)来帮助小型开源项目进行芯片制造,在此过程中 Google 会承担芯片制造的费用。为了更好地帮助开发者,Google 在今天推出了一个新的芯片设计门户网站。

Google 的这项计划名为 Open MPW Shuttle Program,允许任何人利用开源 PDK 和其他开源 EDA 工具来提交开源集成电路设计,Google 会为他们免费制造,不会收取任何费用。虽然芯片制造是在 130 纳米工艺(SKY130)上完成的,但这一计划对资金有限的开源硬件项目具有巨大的推动作用(如:物联网的硬件原型设计等)。SKY130 成熟工艺节点为物联网应用原型提供了一种很好的方式,这些应用通常需要在成本、功耗与性能之间取得平衡。它提供比尖端工艺节点更快的周转率,而价格却只有几分之一。

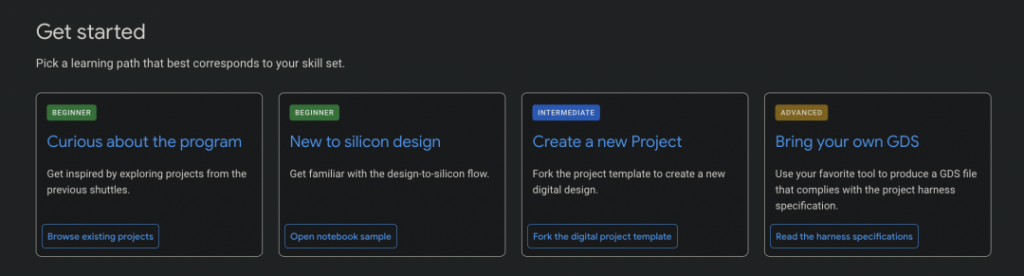
新推出的芯片设计门户网站具备了详尽的教程,会根据初级、中级和高级制定了对应的学习路线,开发者或者学生群体可以按照自己的水平学习对应的技能。

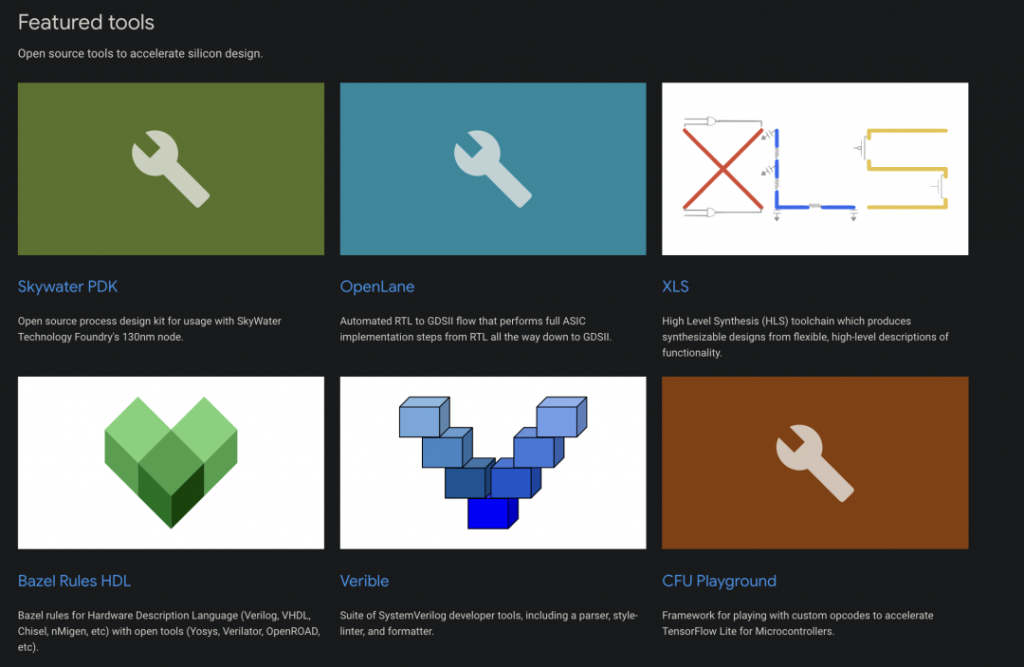
网站还罗列出了芯片设计过程中需要使用的工具,里面的每一个工具都是开源工具。通过 Google 提供的教程和对应的工具,开发者可以快速完成芯片设计并提交,最终完成制造。

目前 Open MPW Shuttle Program 已经收到了诸如 Microwatt OpenPOWER 64 位芯片、RISC-V 芯片、数独加速器、各种游戏的硬件实现、SRAM/ReRAM 生成器以及其他小型 ASIC 的提交。

Google 与其合作伙伴正在为他们的下一轮制造接受开源项目,提交期限为 6 月 8 日,错过了也没关系,这是一项长期计划,开发者也可以等待下一个提交周期。

相关链接:https://developers.google.com/silicon

Ubuntu 22.04 LTS 测试版实时内核已可申请

在4月21日,Canonical宣布了Ubuntu 22.04 LTS的实时内核新特性,已可申请测试。

测试版实时内核基于上游 v5.15,22.04 LTS 内核集成了针对 x86_64 和 AArch64 架构的树外 PREEMPT_RT 补丁。一旦进入 GA (通用可用性),新的实时内核将为下一代机器人、物联网和电信创新提供确定性的响应时间,以满足其极低的延迟要求。

确定性的响应时间

实时 Ubuntu 测试版的调度程序可以抢占内核中的线程,包括关键部分、中断处理程序和中断禁用代码序列,保证有界的响应。通过最小化内核代码中不可抢占的关键部分,PREEMPT_RT 补丁(尚未完全上游)使测试内核比主线更具抢占性。

为生产做好准备

由于这是一个 beta 版本内核,它不提供任何支持,同时也建议不要将其用于生产工作负载。我们致力于将实时内核带入生产级别,而您的反馈将帮助我们实现此目标。请考虑通过此处报告您可能遇到的任何错误来测试并积极影响 Ubuntu 社区。

此外,请考虑加入我们的免费测试计划,与我们的团队建立一个开放的沟通渠道,提供反馈并分享建议。作为实时 Ubuntu beta 测试人员,一旦内核准备好用于生产,我们将首先通知您。

获得测试版实时内核

测试内核可通过Ubuntu订阅个人版(UA-I) 获得且免费供个人使用,这是最全面的 Linux 企业订阅,涵盖开放基础架构的所有方面。

要将您的个人计算机添加到 UA 订阅,请运行:

ua attach <免费的TOEKN>

确保你在使用至少27.8版本的ubuntu-advantage-tools软件包,可通过此命令查看当前版本:

ua version

要在Ubuntu 22.04(Jammy Jellyfish)中升级ubuntu-advantage-tools到27.8,请运行命令:

sudo apt install ubuntu-advantage-tools=27.8~22.04.1

要启用测试版实时内核,可运行:

ua enable realtime-kernel –beta

请注意,在启用实时内核后您需要手动配置 grub 以恢复到原始内核。更多内容请参考:

ua help realtime-kernel

来自:cn.ubuntu.com
作者:Edoardo Barbieri