好消息 —— GCC 编译器已接纳 OpenRISC 的移植版本

近期,GCC 发布公告称 ,GCC 指导委员会已接受 OpenRISC 作为包含在 GCC 编译器的最新架构移植,并指派 Stafford Horne 为维护者。这个 OpenRISC 移植应该会在不久的将来落地使用,以便明年发布的 GCC 9 稳定版提供该功能。

与 RISC-V 指令集架构相比,虽然 OpenRISC 对 GCC 的支持时间比它更长,但 OpenRISC 移植遇到了复杂的问题 —— 关于代码版权方面的问题。负责 OpenRISC GCC 代码的原始开发者无法满足自由软件基金会代码所需的版权分配作为上游工作的要求。

因此,开发者最终为 GCC 重写了 OpenRISC 编译器代码。该代码已经发布,GCC 指导委员会也已确认其将会成为 GCC 最新的处理器目标。

OpenRISC 是 OpenCores 组织提供的基于 GPL 协议的开源 RISC(精简指令集计算机)处理器。有人认为其性能介于 ARM7 和 ARM9 之间,适合一般的嵌入式系统使用。最重要的一点是 OpenCores 组织提供了大量的开源 IP 核供研究人员使用,因此对于一般的开发单位具有很大的吸引力。

OpenRISC 具有以下特点:

1、采用免费开源的 32/64bit RISC/DSP 架构。

2、用 Verilog HDL(硬件描述语言) 实现了基于该 RISC/DSP 架构的 RTL(寄存器传输级) 描述。

3、具有完整的工具链,包括:开源的软件开发工具、C 语言实现的 CPU 仿真模型、操作系统,以及软件应用所需的函数库。
小米印度用户数据年底前全部迁移至印度本地服务器

据国外媒体报道,中国手机制造商小米正在把它的印度用户数据迁移到云服务提供商AWS(亚马逊网络服务)和微软Azure在印度的服务器上。迁移工作将于2018年年底完成。

该公司表示,自7月1日以来所有印度新用户的数据都已存储在当地服务器中,mi.com/in/上的所有现有用户数据将在2018年9月中旬之前,全部迁移到印度的服务器上。小米还表示,这种迁移将会带来访问速度的提升。

数据迁移将覆盖小米电子商务平台、MI社区(in.c.mi.com)、Mi Cloud、MIUI(Xiaomi Market、消息、Mi Video、广告、Mi Messaging、推送通知等),以及MI TV的所有印度用户数据。

在此之前,使用的所有印度用户数据,都存储在新加坡和美国的AWS服务器中。

小米副总裁兼小米印度公司总经理马努.贾恩(Manu Jain)表示,“小米把用户数据隐私和安全放在至关重要位置。我们在保护用户数据安全和隐私方面又迈出一步,我们将我们的云服务带到印度,满足所有本地数据需求。这是我们的团队一直在不懈努力的事情,我很高兴我们能够为我们的印度用户实现了这一转变。随着数据存储的本地化和端到端加密,用户将能够享受更快的访问速度。”

他还说,“小米致力于印度市场,保护数据和使用设在印度的云服务器,这是我们朝着那个方向迈出的又一步。我们将继续在这方面开展工作,并确保我们在印度的所有用户都能获得更好的用户体验。”

小米在市场获得了很好的业绩。据印度媒体本月中旬报道称,有三家市场研究公司对印度智能手机市场前五强品牌进行了排名,小米在排名榜上不是第一就是第二。

市场研究公司IDC数据显示,今年四至六月份的第二季度印度智能手机市场份额排名前五名分别是小米、三星电子公司、Vivo、Oppo和Transsion。其中,小米市场份额为29.7%,三星电子公司为23.9%,Vivo为12.6%,Oppo为7,6%,Transsion为5%。

市场研究公司Counterpoint的数据显示,今年第二季度印度智能手机市场份额排名前五名分别是三星电子公司、小米、Vivo、Oppo和华为荣耀,它们的市场份额依次为29%,28%、12%、10%和3%。

市场研究公司Canalys数据显示,今年第二季度印度智能手机市场份额排名前五名分别是小米、三星电子公司、Vivo、Oppo和华为荣耀,它们的市场份额依次为30.4%,30.2%、11%、10%和2.9%。

这下好了,家里的智能灯泡都会泄露数据了

前言

近日,来自国外的研究人员提出了一种新的技术,可以从智能灯泡获取用户的数据。举个例子,研究人员能够从远处记录智能灯泡的亮度模式来获取用户的偏好。

黑客不需要入侵用户的内部网络来提取信息,但需要满足以下条件才能行动:

使用的设备要能够直接观察到目标智能灯泡;智能灯泡需要支持多媒体可视化和红外等功能。

“看见”用户的音乐和视频

来自德克萨斯大学圣安东尼奥分校的Anindya Maiti和Murtuza Jadliwala研究了LIFX和飞利浦Hue智能灯泡如何接收指令来实现各种显示效果,并开发了一个模型来解释用户在听音乐或观看视频时,联动的智能灯泡发生的亮度和色彩调制。

在播放音频时产生的可视化效果,其亮度等级反映音源情况,而在播放视频时则可反映当前视频帧中的主要颜色和亮度级别。智能灯泡应用程序通过向灯泡发送特殊格式的数据包来控制显示效果。

两位研究人员创建了一个模型,只要输入歌曲个视频亮度模式的数据库,就可以通过捕获的目标智能灯泡信息得出参考结论。

与电影联动的LIFX可视化效果

个人设备数据泄露

在某些特定条件下,还可以从个人设备中提取信息,但此时对光线变化的简单观察是不够的,需要满足以下条件:

灯泡需要支持红外照明;无需授权即可通过本地网络控制它们;在本设备中植入恶意软件,对目标设备的私人数据进行编码并将其发送到智能灯泡。

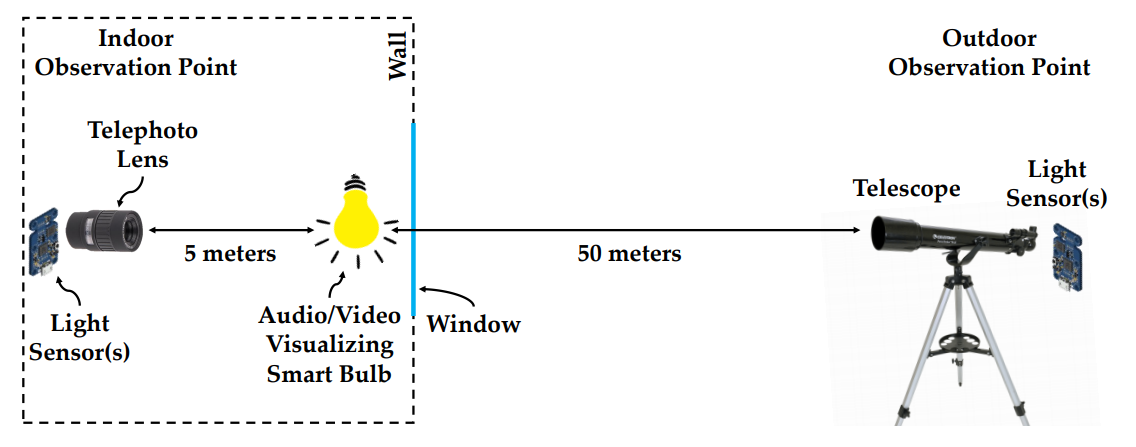
室内和室外观察点

研究人员使用两个观察点来捕获数据:室内和室外。在音高发生变化时,振幅和波长也相应地发生了变化,如此一来智能灯泡(LIFX)发出的可见光和红外光谱就可以被设备捕获,进行解码。

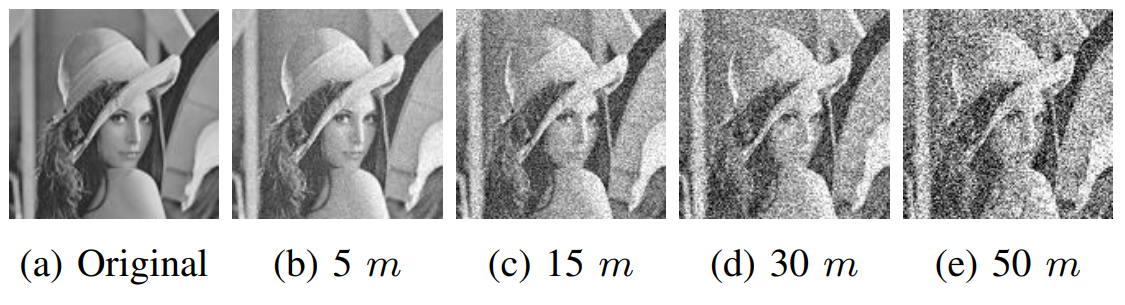
为了测试通过红外发射获取数据的方法,研究人员选择发射源对图像进行编码,并在不同距离对智能灯泡进行观察并解码数据。

从下图可以看出,随着视距变远,解析得到的图像质量也相应变差,但是在50米的距离上仍能获取有效的信息。

总结

虽然两位研究人员的工作是实验性质的,但它表明使用红外线或可见光仍可从相对较远的距离上窃取有意义的信息。

防御这些攻击的方法比较简单,拉上窗帘或者选择透光率低的窗户玻璃也是一种充分的防御措施。

来源: Bleeping Computer
翻译:    FreeBuf.com

小米二季度IoT收入翻番 上市来股价振幅高达30%

8月22日,小米集团公布了2018年半年报,这也是小米集团上市以来的首份财报。财报显示,今年上半年,小米收入796.48亿元,同比增长75.4%;经调整利润38.16亿元,同比增长62.2%。

不过,值得一提的是,在过去一个多月中,小米股价多次破发,最低时曾跌至15.52港元/股,较最高峰时的22.2港元/股,震荡幅度达30%。有中国香港券商人士对《证券日报》记者表示,破发是因为投资者仍然担心小米前景,所以沽出股份。截至8月22日收盘,小米报17.68港元/股,当日涨幅1.61%。

上半年收入796亿元 手机业务比重降低

半年报显示,2018年上半年,小米实现了收入、利润双增长。其中,今年二季度小米收入达452.36亿元,同比大涨68.3%,环比增长31.5%;经调整利润21.17亿元,同比增长25.1%,环比增长24.6%。2018年上半年小米收入达796.48亿元,同比增长75.4%;经调整利润38.16亿元,同比增长62.2%。

具体到各业务分部来看,手机业务在小米整体收入中的比重正在降低,收入结构有所优化。其中手机收入由2017年第二季度的192.19亿元增长58.7%至2018年第二季度的305.01亿元,但占总收入百分比由71.5%下降至67.4%。

小米表示,手机收入增长得益于销量和平均售价的双提升。2018年第二季度,小米手机销量达3200万部,同比增长43.9%。而受小米MIX2S、小米8系列等中高端旗舰机型在中国市场优异表现影响,中国大陆地区手机平均售价同比增长超25%。“小米抓住了中国手机市场消费者喜好的转变趋势,将优化产品组合、持续提升高端机型市场占比。”小米在财报中表示。

而与此同时,IoT与生活消费产品和互联网服务收入合计,所占百分比由27.9提升至31.7%。在小米各业务分部中,IoT及生活消费品的增长最为突出。2018年第二季度,该分部收入达103.79亿元,同比增长104.3%。其中,小米电视、小米笔记本电脑等主要IoT产品贡献最大,销售收入达41.78亿元,同比增长147.2%。

此外,2018年第二季度小米互联网服务收入为39.58亿元,同比大涨63.6%。其中,广告收入同比增长69.6%,互联网增值服务收入同比增长54.1%。同时,小米互联网服务的毛利率保持了一贯的高水平,2018年第二季度为62.8%,较上一季度略有提升。

海外市场蓬勃发展 西欧成新增长点

财报显示,小米海外市场收入已占总收入的36.3%,2018年第二季度收入达164亿元,同比增长151.7%。

截至2018年6月30日,小米在全球25个国家和地区跻身市场前五。其中,根据Canalys数据,2018年第二季度小米手机在印度市场同比增长106%,连续四个季度稳居市场份额第一。同一时期,在另一个市场容量极大的海外市场印尼,小米出货量位居该国第二。

此外,继2017年11月进入西班牙市场之后,小米在2018年5月扩展至法国及意大利,截至2018年第二季度,小米手机在西欧的出货量同比增长超过2700%。

来自:证券日报

微软水下数据中心可以看鱼了(附直播地址)

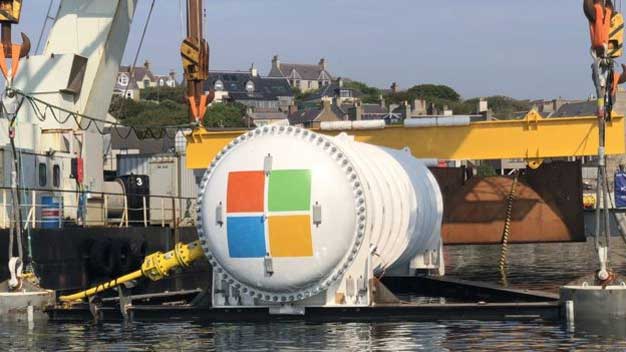
早先微软在苏格兰海岸附近部署了一个水下数据中心,有些网友表示担心这个项目会破坏海底生态环境。

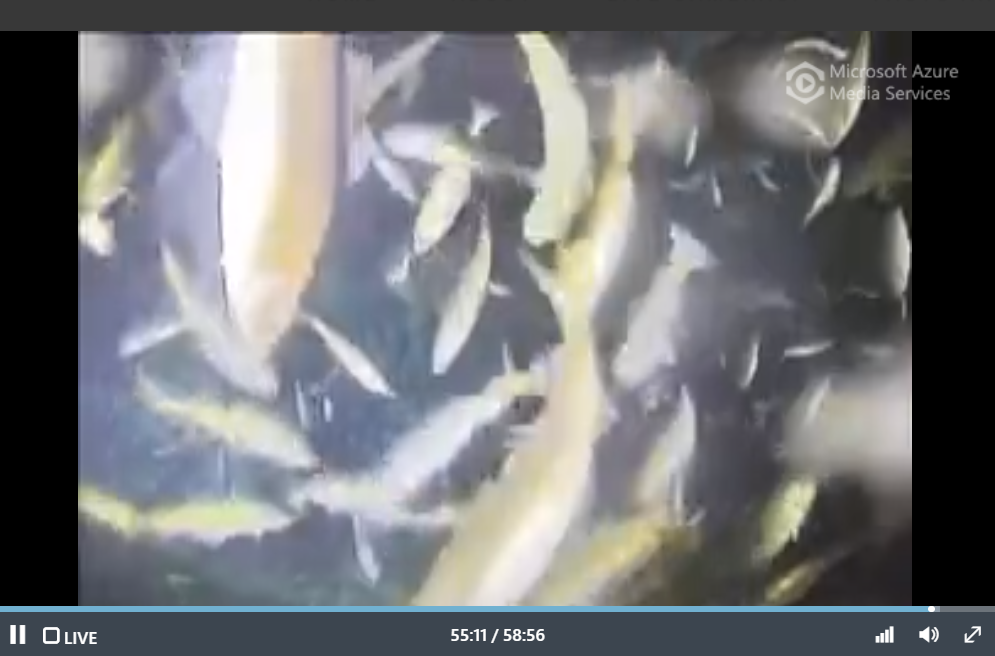
但是微软在其海底数据中心旁边安装了两个网络摄像头,从公布的影像看,大量的鱼群在数据中心附近游动,生态环境未见被破坏。

原本微软打算利用摄像头观察数据中心附近的环境条件,直观地了解这个巨型金属容器的生锈情况,不料歪打正着提供景观用途了,如果你有兴趣,可以在微软的Project Natick网站上观看直播。

直播地址:https://natick.research.microsoft.com/

据报道称,这个数据中心由12个机架和864个服务器组成,其能源是可再生能源,主要用于研究使用可再生能源运作,然后向其附近的沿海城市提供更加快速的互联网服务。

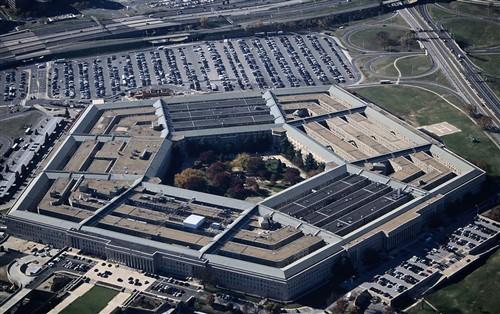
五角大楼发布最新禁令:不准工作人员使用健身手环等设备

五角大楼发布最新禁令:禁止工作人员使用健身追踪器、智能手机的GPS功能,以及获得地理位置权限功能的约会APP,以阻止泄露工作人员的地理位置信息。该禁令于上周五宣布,并由国防部副部长帕特里克·沙纳汉签署生效。在备忘录中写道:“该禁令立即生效。国防部工作人员在指定区域内禁止使用地理定位功能,禁止在政府配发、非政府配发的设备,应用和服务上使用该功能。”

据悉,众多美国士兵使用Fitbit、Jawbone等健身运动软件,并分享他们的成绩和位置,这有可能造成了失泄密。 美军部队对健身手环的推广, 世界各地的美国大兵对这类手环和软件非常热衷,也带来了泄露活动地点的问题。

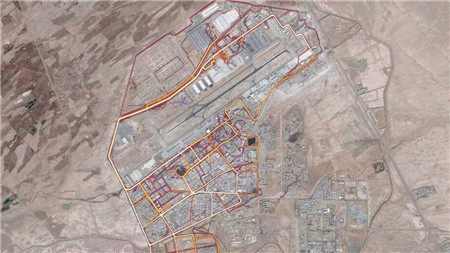
运动手环可搭配手机等设备并记录运动轨迹,比如手环开发商Strava将使用者轨迹编成地图,在一些人口稠密地区显得十分璀璨,而像是伊朗或阿富汗等地战区或沙漠的少数光点,就显得格外醒目。 若结合已知的美军部署地点资料,就可能推测出美军作战基地位置。

五角大楼发言人Col. Rob Manning在接受记者采访时候表示:“这项禁令可以确保我们不会便宜了敌人,确保不会展示我们军队确切位置。”虽然设备本身不会被禁用,但会有服务人员确保地理定位功能处于禁用状态。

蓝牙加密漏洞曝光:可在未配对情况下访问设备

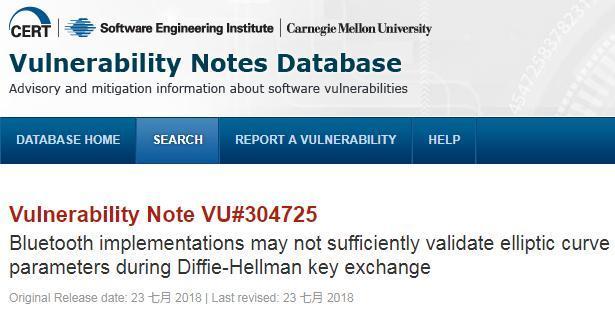
据外媒报道,最近曝出的一个加密错误(Crypto Bug),对苹果、博通、英特尔、高通等硬件供应商的蓝牙实施和操作系统程序都产生了较大的影响。其原因是支持蓝牙的设备无法充分验证“安全”蓝牙连接期间使用的加密参数。更准确的说法是,配对设备不能充分验证用在 Diffie-Hellman 密钥交换期间,生成公钥的椭圆曲线参数。

该 bug 导致了弱配对,使得远程攻击者有机会获得设备使用的加密密钥,并恢复在“安全”蓝牙连接中配对的两个设备之间发送的数据。

以色列理工学院的科学家 Lior Neumann 和 Eli Biham 发现了该漏洞:

其追溯编号为 CVE-2018-5383,可知蓝牙标准的‘安全简单配对’过程和低功耗蓝牙(Bluetooth LE)的‘安全连接’配对过程都受到了影响。

计算机应急响应小组(CERT / CC)昨晚发布了一份安全通报,其中包含了针对该漏洞的如下说明:

蓝牙利用基于椭圆曲线 Diffie-Hellman(ECDH)的密钥交换配对机制,实现设备之间的加密通信。ECDH 的密钥对,由私钥和公钥组成。且需交换公钥,以产生共享配对密钥。

此外,设备还必须统一所使用的椭圆曲线参数。然而之前涉及‘无效曲线攻击’的工作表明,ECDH 参数在用于计算结果和共享密钥之前,并不总会经过验证。

这样可以减少攻击者获取受攻击设备私钥的工作量 —— 如果在计算被分享的密钥前,并未部署验证所有参数的话。

在某些实施方法中,椭圆曲线参数并非全部由加密算法实现验证。

这使得无线范围内的远程攻击者们,可以通过注入无效的公钥,从而高概率地确定会话密钥。然后这些攻击者可以被动地拦截和解密所有设备信息,或者伪造和注入恶意消息。

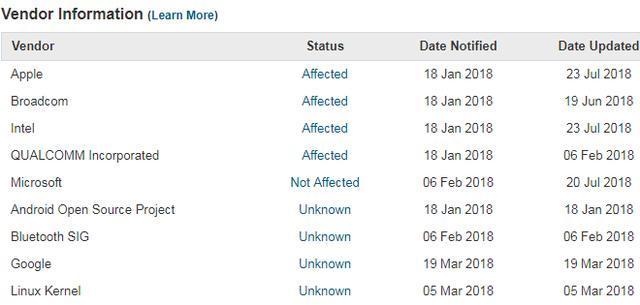
苹果、博通、英特尔和高通公司,已经确认蓝牙实施和操作系统驱动程序层面都受到了影响。

万幸的是,前三家公司已经发布了针对该漏洞的修补程序。至于高通,该公司发言人在一封致 Bleeping Computer 的电子邮件中称,他们也已经部署了修复程序。

CERT / CC 专家尚未确定 Android / Google 设备、或者 Linux 内核是否也受到了影响。不过微软表示,自家设备并未受到本次 Crypto Bug 的影响。

负责监督蓝牙标准发展的 SIG 也发表了一份声明:

为了使攻击成功,攻击设备需要处于两个易受攻击的蓝牙设备的无线范围内。如果只有一方设备存在漏洞,则攻击不会得逞。

此外攻击设备需要通过阻止每一次的传输、向发送设备确认,然后在窄时间窗口内将恶意数据包注入接收设备,才能拦截公钥交换。

SIG 表示,该组织已经更新了官方的蓝牙规范,要求所有配对设备验证用于基于密钥的加密蓝牙连接的所有参数,即便当前暂无野外攻击的报道。

至于 CVE-2018-5383 的补丁,将通过操作系统或驱动程序的更新(面向台式机、笔记本电脑、智能手机),或者通过固件来实现(面向物联网 / 智能设备)。

[编译自:Bleeping Computer ]

一些实用的Python开发资料

Python是一种广泛使用的高级编程语言,由Guido van Rossum创造,第一版发布于 1991 年。Python 的设计哲学强调了代码的可读性和简洁的语法。随着物联网、大数据的兴起,越来越多的人开始研究起这门语言。

【Kaggle的免费Python教程】

Python – Learn the most important language for Data Science

https://www.kaggle.com/learn/python

英文,免费,偏向于数据科学方向。

××××××××××××××××××××××××××××××××××

【廖雪峰的Python3教程】

https://www.liaoxuefeng.com/wiki

/0014316089557264a6b348958f449949df42a6d3a2e542c000

中文,免费,零起点,完整示例,基于最新的Python 3版本。

××××××××××××××××××××××××××××××××××

【Python轻量级Web框架Flask教程】

http://flask.pocoo.org/docs/1.0/

英文,官方,零起点。

××××××××××××××××××××××××××××××××××

【Python 资源大全中文版】

https://github.com/jobbole/awesome-python-cn

我想很多程序员应该记得 GitHub 上有一个 Awesome – XXX 系列的资源整理。awesome-python 是 vinta 发起维护的 Python 资源列表,内容包括:Web 框架、网络爬虫、网络内容提取、模板引擎、数据库、数据可视化、图片处理、文本处理、自然语言处理、机器学习、日志、代码分析等。由伯乐在线持续更新。

Awesome 系列虽然挺全,但基本只对收录的资源做了极为简要的介绍,如果有更详细的中文介绍,对相应开发者的帮助会更大。这也是我们发起这个开源项目的初衷。

溢价收购CA不务正业?半导体大厂博通股价暴跌

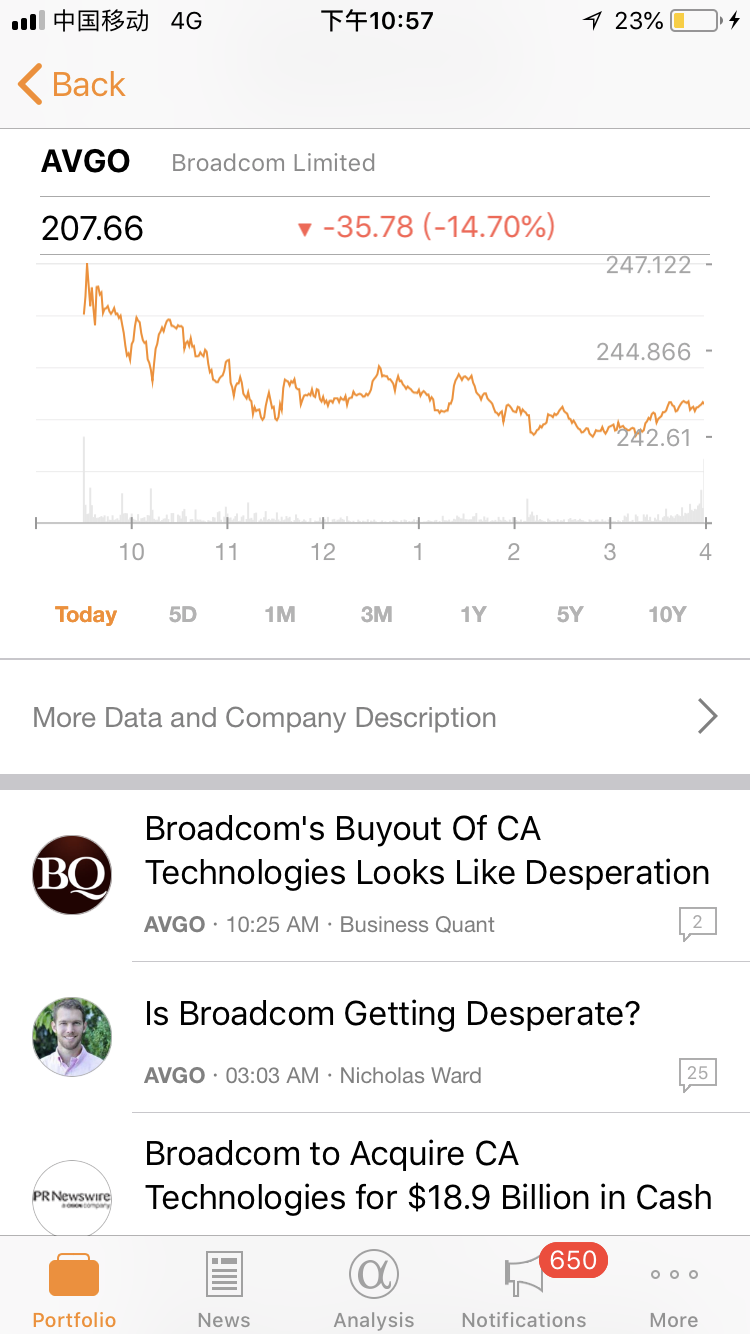
据MarketWatch北京时间7月12日报道,芯片巨头博通周三宣布,同意斥资189亿美元收购云软件和企业软件开发商CA Technologies。然而,这笔交易引发市场诸多质疑,导致博通股价在周四早盘暴跌了近18%。

根据两家公司的声明,博通将以每股44.50美元收购CA的全部流通股。以后者周三的收盘价计算,此交易的溢价幅度约为20%;较CA过去30个交易日的平均股价溢价约23%。

博通CA的交易如果能够获得美国、欧盟和日本反垄断监管部门的批准,能够帮助其多元化业务。博通与CA两家公司的董事会已批准了这一交易。

博通首席执行官兼总裁陈福阳(Hock Tan)在声明中表示:“这宗交易代表着我们创办全球领先的基础设施科技公司的重要基石。凭借其庞大的客户基数,CA独具特色地跨越了日益增长和支离破碎的基础设施软件市场,其中央处理器和企业软件产品将为我们的关键技术业务增光添色。”

和此前博通计划收购高通时的针锋相对不同,此次,CA方面也表达了欣然接受的意愿。该公司CEO在公开声明中说:“这宗交易组合将使得我们的软件专长与博通在半导体行业的领导地位维持一致。”

根据公开资料显示,CA是全球最大的IT管理软件公司之一,专注于为企业整合和简化IT管理。CA创建于1976年,总部位于美国纽约长岛,服务于全球140多个国家的客户。近来,公司的主要业务转向了主要以生产基于云的企业软件和传统软件。而且,公司此前的高速发展主要凭借一系列的兼并和并购交易实现,这与博通非常相似。

然而,对于博通的此次收购,华尔街存在诸多疑问。

首先的疑问是,在有博通收购高通被否的前车之鉴下,博通此次收购CA会不会再次被特朗普政府一票否决?

加拿大皇家银行分析师阿米特·德莱纳里(Amit Daryanani)周三在给客户的邮件里写道,博通对CA的收购案中,最需要关注的是,政策审批层面的问题,虽然博通的此项交易不需要通过中国的审批,另外,此前,博通已经在上次收购高通遇阻后,将总部从新加坡迁至了美国,也就是说,博通此次收购不再需要通过美国外国投资委员会的审批。但是这项交易仍需要通过美国反垄断机构的审核,在欧盟和日本也同样需要接受相关的审批,而CA股东也尚未批准这一交易。

其次,虽然CA未来可能会给博通带来充足的现金流,但是博通此次收购CA的举动仍然让很多投资者摸不清头脑。德莱纳里指出,博通的这笔交易还有很多疑点需要向投资者解释。

虽然我们理解博通想要从CA获得更充足的现金流的投资逻辑,但是,我们依旧想不通这笔交易是否会影响博通原本的战略计划,以及后市是否会对公司的资本配置造成较大影响。投资者仍需要弄清楚,博通为什么想买入一家软件公司?这笔交易跟公司的核心业务又有什么联系?

如果博通想好了要偏离原来的核心半导体业务来进行业务扩张,那么它的边际在哪里?而且,最让人担忧的是,博通此前承诺要通过股息派送归还投资者一半的年度现金流,但是此次现金收购以后,公司的这个承诺还会兑现吗?

新一代iPhone或支持eSIM 运营商控制权将被削弱

距离苹果 2018 年秋季发布会还有两个月时间,消费者对下一代 iPhone 的热情高涨,但是对于移动运营商来说,新款 iPhone 可能会让他们感到不快。

一份最新的报告显示,苹果可能会在下一代 iPhone 中加入一款 eSIM 芯片。传统的塑料 SIM 卡需要放在卡托盘上,然后推入卡槽中。如果没有它,手机就无法获得运营商服务。但是,eSIM 是一种芯片,它实际上是被焊接到手机的电路板上的。除了不需要 SIM 卡托盘之外,eSIM 甚至不需要消费者前往运营商营业厅更换 SIM 卡。

从消费者的角度来看,这将是一个令人消费的消息,当然,运营商除外。只要有了 eSIM,iPhone 用户就可以在运营商之间随意切换,更换手机 SIM 卡这部分麻烦将不复存在。消费者需要做的就是注册服务并等待运营商的自动激活。

如果苹果在今年秋天发布的新款 iPhone 中加入 eSIM 芯片,这可能标志着运营商和用户之间的关系的终结。消费者可能会倾向于先购买硬件,然后再决定选择哪家运营商。简单地说,运营商将开始失去控制,这必然会让他们感到担忧。

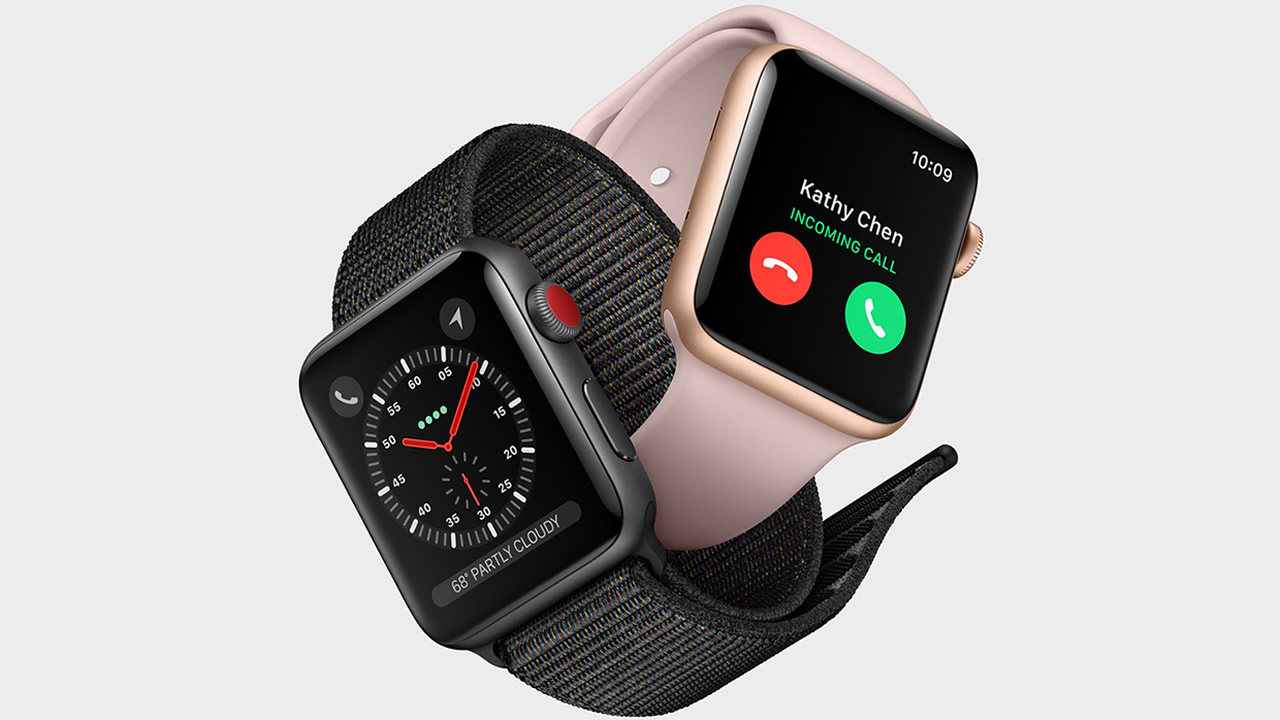
值得注意的是,苹果已经在 Apple Watch Series 3 中使用了 eSIM 技术,因此,将这种芯片应用到最新款 iPhone 手机上也不是不可能。